Une gouvernance IA efficace ne se résume pas à une charte. Elle organise les rôles, les contrôles, la documentation, les tests et les décisions qui permettent d’utiliser l’IA avec un niveau de risque acceptable.
Les dimensions d’une IA maîtrisée
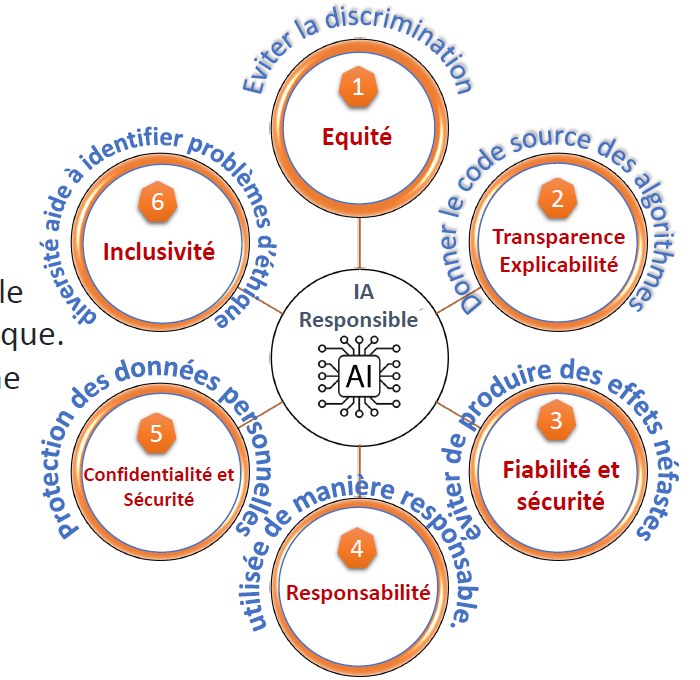
Les supports fournis insistent sur l’équité, la transparence et l’explicabilité, la fiabilité et la sécurité, la responsabilité, la confidentialité ainsi que l’inclusivité. Ces dimensions rejoignent les caractéristiques de confiance mises en avant par le NIST : validité et fiabilité, sécurité et résilience, responsabilité et transparence, explicabilité, respect de la vie privée et maîtrise des biais nuisibles.
Un cadre opérationnel : Govern, Map, Measure, Manage
Human In The Loop : où placer l’humain ?
Le contrôle humain doit être positionné là où une erreur ou une action automatique peut avoir des conséquences importantes : décision sensible, publication externe, transaction, modification d’un dossier, accès à une donnée protégée, ou résultat difficile à vérifier automatiquement.
Les contrôles à prévoir
- Propriétaire du cas d’usage et responsable de la décision.
- Règles d’accès aux données, droits d’usage et confidentialité.
- Jeux de tests, critères d’acceptation et seuils de performance.
- Journalisation des décisions, versions de prompts/modèles et changements de configuration.
- Procédures de rollback, de traitement des incidents et de réévaluation.
- Formation des utilisateurs et règles de recours lorsqu’un résultat doit être contesté.
Gouvernance proportionnée au risque
Le niveau de contrôle doit être adapté au cas d’usage. Un assistant interne de reformulation n’appelle pas le même dispositif qu’un système influençant une décision RH, financière ou médicale. La bonne question n’est donc pas « avons-nous une politique IA ? », mais « savons-nous qui décide, sur quelles preuves, avec quels contrôles et quelle traçabilité ? »
SR-IT peut vous aider à cadrer le besoin, identifier l’architecture pertinente, évaluer les risques et former les équipes avant un éventuel déploiement.
Faire le diagnostic IA